コロラド対ジョージア工科大学
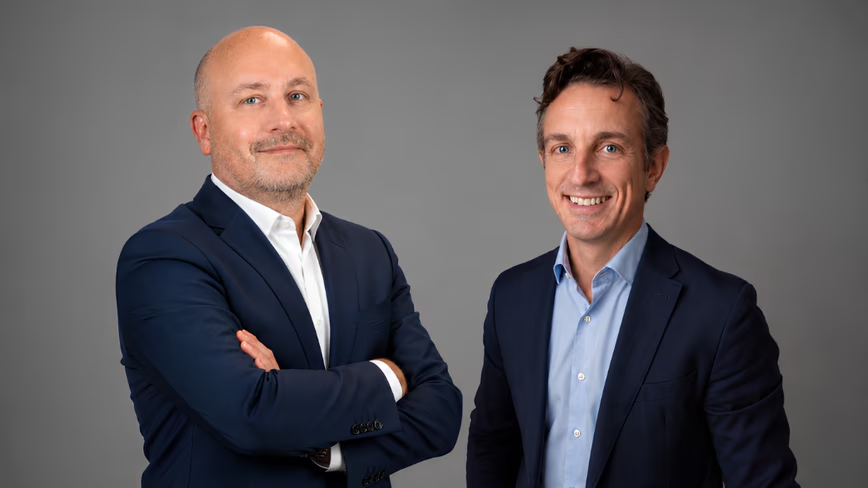
真実リヨンに拠点を置くサイバーセキュリティ会社は、Forgepoint Capital International が主導するラウンドで 1,900 万ドルを調達しました。既存投資家のBright Pixel、Bpifrance、Seventure Partnersも参加し、同社の調達総額は3,800万ドルとなった。 Hackuity はその資金を製品開発、AI 機能、ヨーロッパとアジアへの拡大に費やす予定です。
同社は「Vulnerability Action Center」と呼ぶものを販売している。これは、セキュリティチームがすでに導入しているスキャナーやテストツールの上に位置するソフトウェアだ。これらの 130 以上のツールから調査結果を収集し、重大度、悪用可能性、脅威インテリジェンス、ビジネスに対する影響を受ける資産の重要性に基づいてそれぞれを評価し、担当のセキュリティ チーム、IT チーム、エンジニアリング チームに修正を指示します。
独立した報告書によると、既知のソフトウェア欠陥の公開識別子である CVE は、2025 年だけでも 48,000 件以上リリースされ、前年より約 5 分の 1 増加するとのことです。 AI がスティックに追加されるようになりました。 Anthropic は 5 月、Claude Mythos Preview モデルが 7 週間で 10,000 件を超える高レベルまたは重大な欠陥を検出したと発表し、同社は 4 月にこのモデルの機能を初めて説明したときに警告を発しました。 99%以上 発見された脆弱性はまだ削除されていません。
Hackuity の CEO 兼共同創設者である Patrick Ragaroo 氏は、同社は次の前提に基づいて設立されたと述べました。 「脆弱性の量は人間の対応能力を超えるでしょう」 ミフォスが問題の規模を大きくしたこと 「無視することは不可能です。」
同氏はこの製品を「優先順位を自動化し、マシンスピードで修復を推進する代理店プラットフォーム」と説明した。
Hackuity によれば、顧客は重大な脆弱性に関するノイズを検出結果の 0.01% に削減し、閉鎖率を 3 倍に高め、エクスポージャ管理作業の最大 70% を自動化し、その結果、数十万ドルから 100 万ドルの節約につながったと述べています。
顧客にはフランスのエネルギーグループENGIEや銀行グループBPCEなどが含まれる。 ENGIE サイバー防御責任者のウマル・アブドゥルムメン氏は、この問題について次のように述べています。 「もはや脆弱性を発見することではなく、どれが最も重要かを理解することが重要です。」
同社はまた、エクスポージャ管理ポートフォリオに Hackuity を追加した Orange Cyberdefense など、マネージド セキュリティ インテグレータおよびプロバイダを通じて販売しています。 Orange Cyberdefense Center の責任者である Cyril Demonso 氏は、このプラットフォームは脆弱性に対処する必要があるグループにとって「脆弱性の複雑さを明確な優先順位に変える」と述べました。
サイバーセキュリティ投資を専門とするフォージポイントにとって、今回の取引はその問題への賭けだ。同社のマネージングディレクター兼パートナーであるダミアン・エノー氏は、次のように述べています。 「従来の脆弱性管理アプローチにはもはや依存できません」 AI による脅威に遅れないようにするためです。
Hackuity は 2022 年に 1,200 万ユーロのシリーズ A で姿を現し、リヨン、パリ、シンガポールにオフィスを構えています。